Aegis Risk Engine łączy reguły audytowe z modelami AI. Każdą decyzję zostawia analitykowi i zapisuje w logu, w którym zmiana historii jest wykrywalna. Tworzony z myślą o DORA i NIS2.
Sześć obszarów, wokół których budujemy produkt.
Struktura oceny ryzyka mapowana na wymogi regulacyjne dla dostawców i odbiorców usług ICT.
Radar OSINT ocenia doniesienia ze źródeł zewnętrznych, a rejestry dostawców i funkcji krytycznych porządkują zależności operacyjne. Symulacja awarii pokazuje, które funkcje krytyczne przestają działać i czy zdążymy je odtworzyć.
Modele wspierają analizę i priorytetyzację ryzyk. Decyzję końcową zawsze podejmuje zespół.
Model działa lokalnie: treść incydentów, słownik i rejestry nie trafiają do zewnętrznego API modelu.
Automatycznie generowana dokumentacja oceny ryzyka, która wspiera przygotowanie materiałów dla audytorów.
Wagi, progi i kody pochodzą ze słownika organizacji, a nie z „pamięci” modelu.
Model podpowiada, człowiek decyduje, a system to dokumentuje.
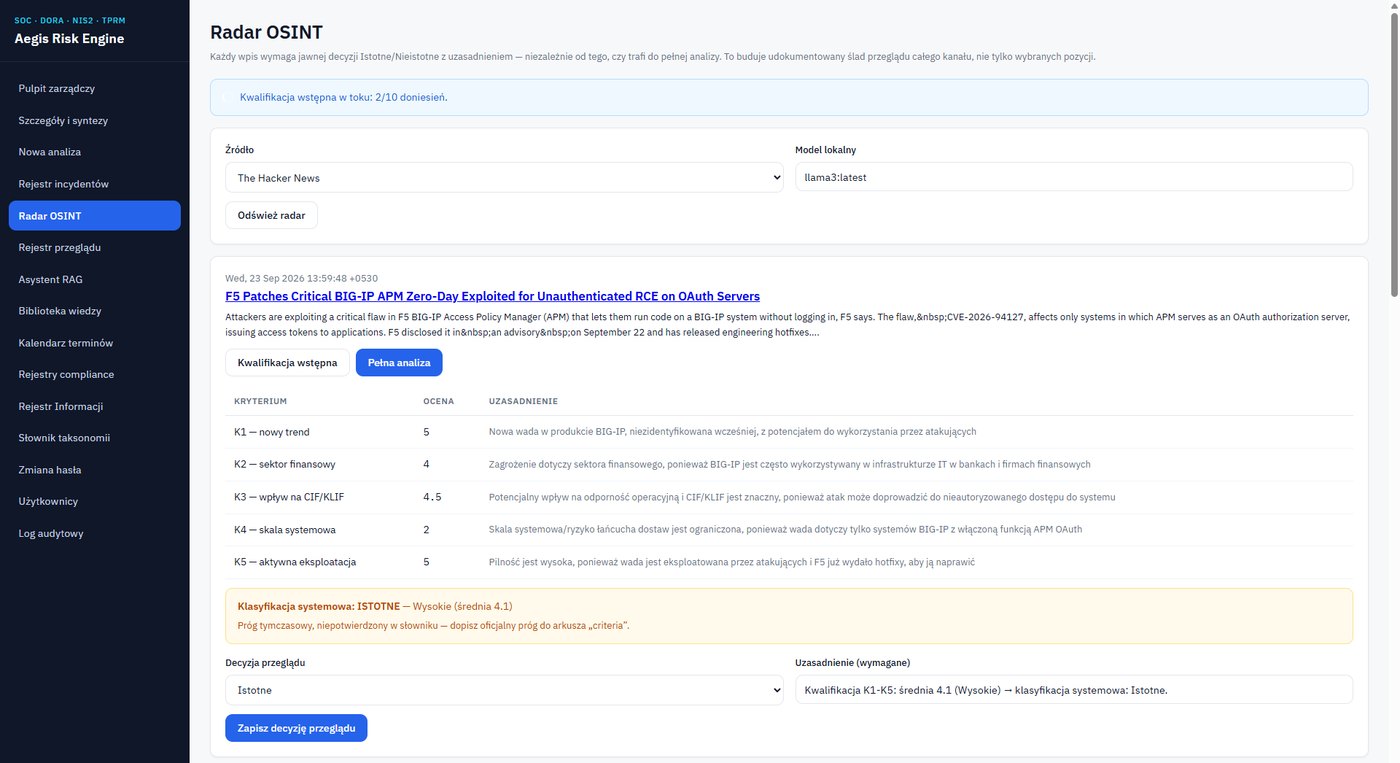
Analityk wkleja notatkę, alert SOC albo zgłoszenie dostawcy. Radar OSINT przegląda źródła zewnętrzne, a każde doniesienie dostaje wstępną ocenę.
Model działający lokalnie proponuje klasyfikację, oceny ryzyka z uzasadnieniem i łańcuch ataku według słownika organizacji. Fazy ataku są oznaczone jako potwierdzone w materiale albo wnioskowane. To tylko propozycja.
Analizę zatwierdza albo odrzuca druga osoba, nie autor. Każdy wpis w Radarze OSINT wymaga jawnej decyzji z uzasadnieniem.
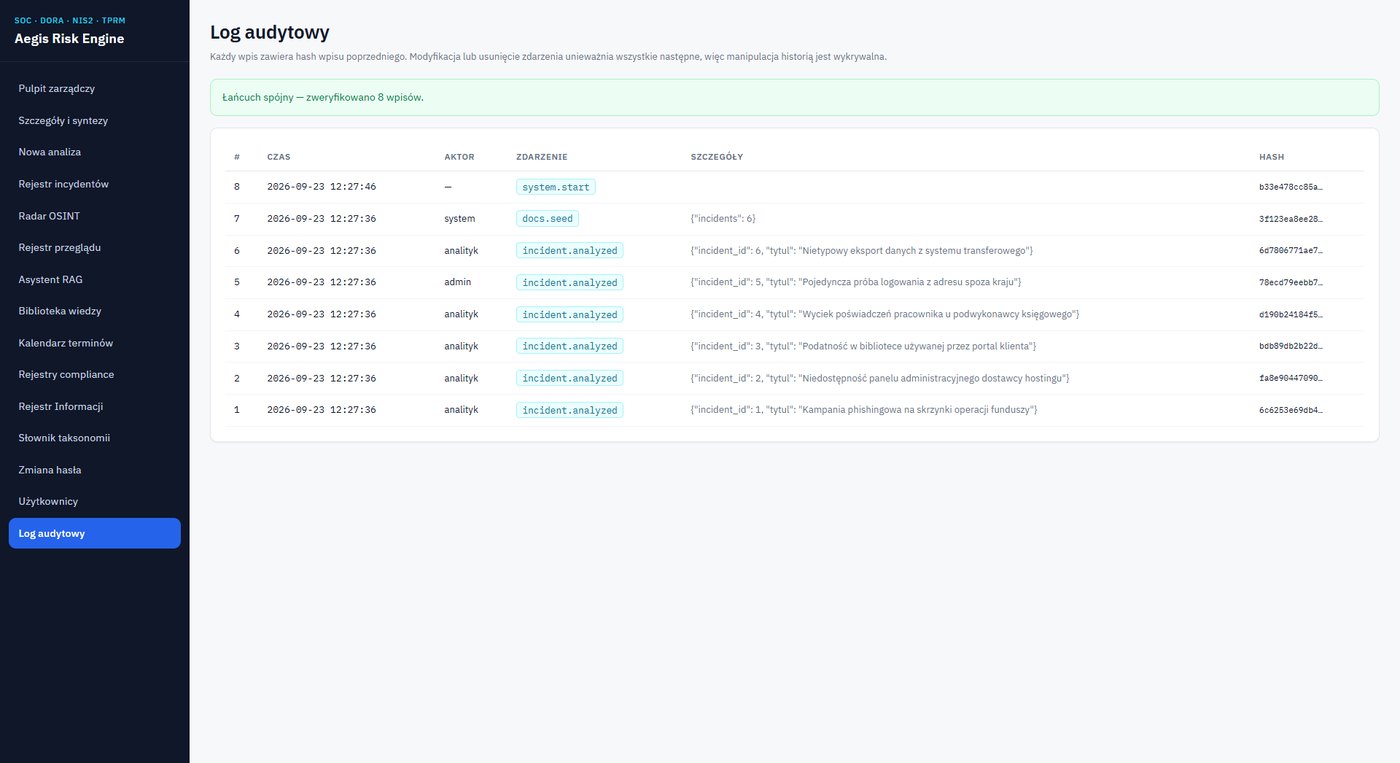
Każda decyzja trafia do logu z łańcuchem hashy, więc zmiana historii jest wykrywalna.
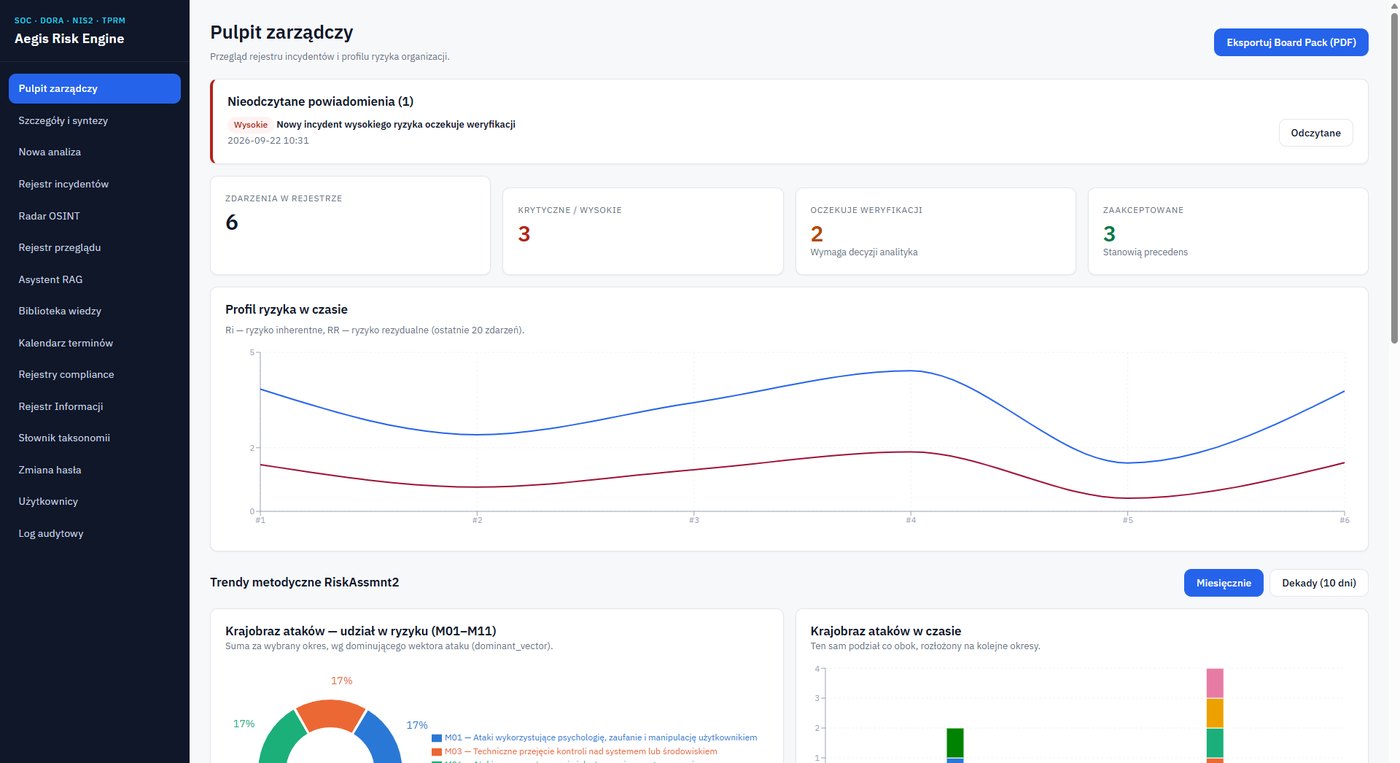
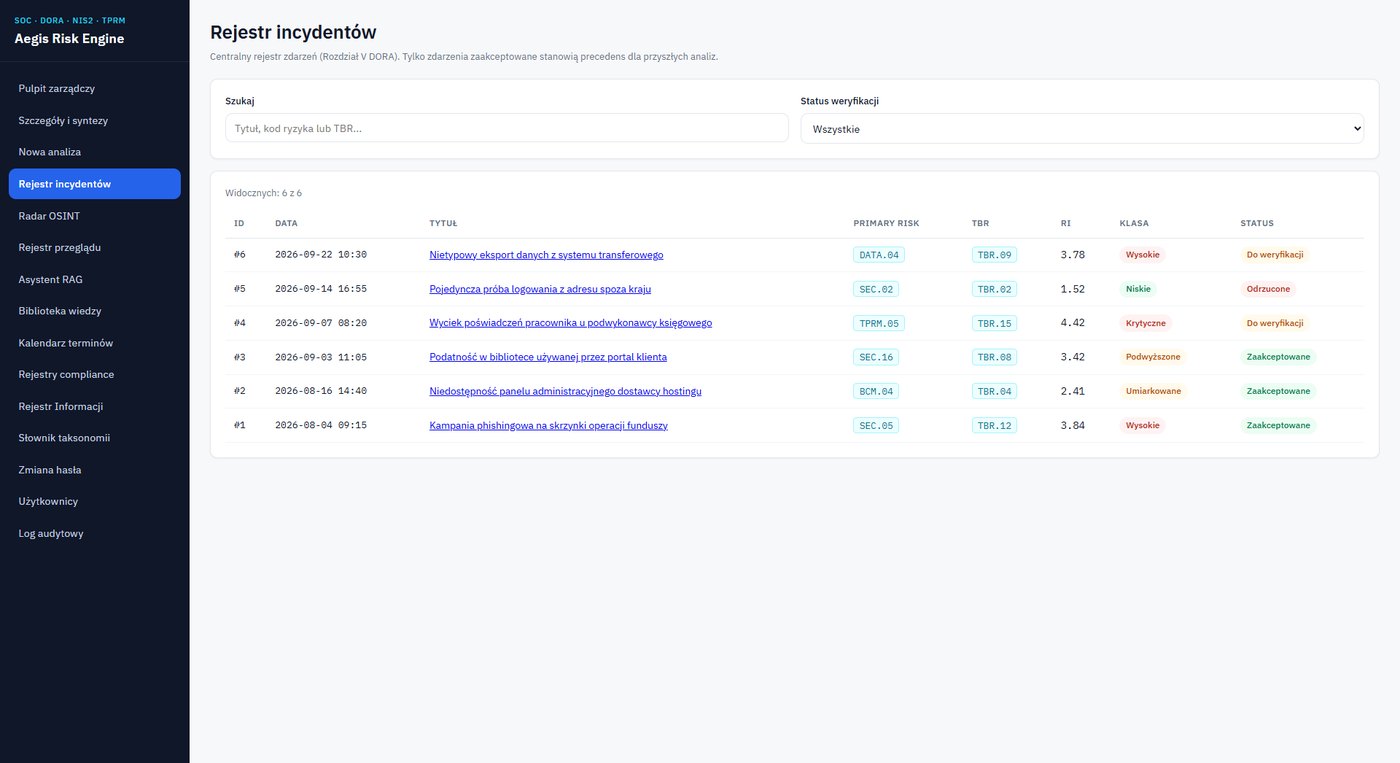
Zrzuty z działającej aplikacji na przykładowych danych. Możesz też sam przeklikać demo.
Aegis Risk Engine jest w fazie rozwoju. Zrzuty pokazują aktualną wersję aplikacji na danych przykładowych.
Rejestr incydentów, klasyfikacja i ślad decyzji w jednym miejscu.
Rejestr dostawców ICT i Rejestr Informacji (art. 28 DORA), powiązane z funkcjami krytycznymi organizacji, oraz rejestr integracji: zakres uprawnień, wyłącznik i właściciel dla kont technicznych, tokenów i kluczy. Rejestr technologii (środowiska uruchomieniowe, serwery, systemy CMS) zestawiany z katalogiem wykorzystywanych luk KEV oraz pasywna kontrola higieny zewnętrznej dostawców to obserwacja z zewnątrz, nie ocena dostawcy.
Dokumentacja oceny ryzyka wspierająca przygotowanie do audytu.
Pokazany zakres to kierunek prac, a demo działa na danych fikcyjnych. Jeśli chcesz zobaczyć, jak Aegis działa dziś, albo omówić swoje wymagania, umów prezentację.
Opisz krótko, czego potrzebujesz — odezwiemy się, by omówić szczegóły i zaproponować podejście.